Sito aziendale mai aggiornato: i rischi veri e come accorgersene in tempo
Perché un sito che «funziona» può essere a rischio: i dati sulle falle del 2025, le versioni fuori supporto, 7 segnali di violazione e un calendario di cura.
«Funziona, quindi va bene»
È la frase che sentiamo più spesso quando chiediamo a un’azienda chi si occupa del suo sito. Il sito si apre, le pagine ci sono, il telefono è giusto: che bisogno c’è di toccarlo?
Il problema è che un sito non è un volantino stampato una volta per tutte. È un programma che gira su un server collegato a internet giorno e notte, costruito con decine di pezzi scritti da persone diverse. Ogni pezzo, prima o poi, si rivela difettoso. E i difetti, una volta scoperti, vengono cercati in automatico su milioni di siti.
1. Il punto debole sono i componenti
I sistemi più diffusi per gestire un sito, come WordPress e Joomla, sono solidi. I problemi arrivano quasi sempre dalle estensioni: plugin per il modulo contatti, per la galleria, per il negozio, per la grafica.
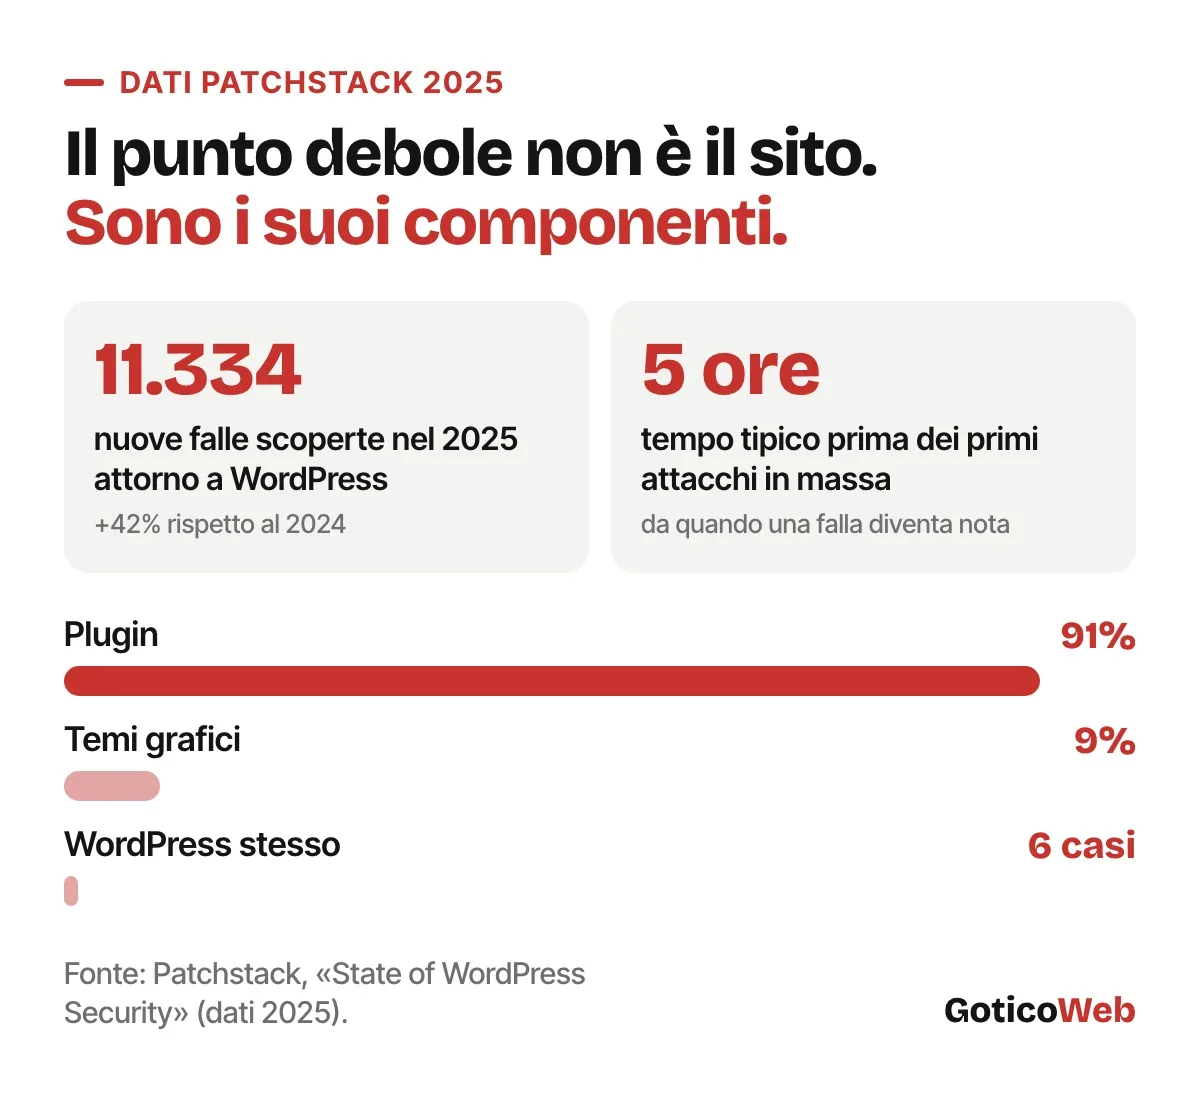
I numeri lo mostrano bene. Secondo Patchstack, che raccoglie le segnalazioni di sicurezza del mondo WordPress, nel 2025 sono state scoperte 11.334 nuove falle, il 42% in più dell’anno prima. Il 91% riguardava i plugin, il 9% i temi grafici; nel cuore di WordPress solo 6 casi, tutti di bassa gravità.
C’è un altro dato che conta ancora di più: quando una falla diventa pubblica, i primi attacchi in massa arrivano in media dopo circa 5 ore. Non giorni: ore.
2. Ogni versione ha una data di scadenza
C’è poi un rischio più silenzioso: la versione del sistema. Per qualche anno chi sviluppa un CMS pubblica le correzioni; poi la versione va «fuori supporto» e nessuno la corregge più.
Joomla è un buon esempio, perché molti siti di aziende italiane sono nati così. Joomla 3 non riceve aggiornamenti ufficiali dal 2023, Joomla 4 da ottobre 2025. Joomla 5 riceverà correzioni di sicurezza fino a ottobre 2027, Joomla 6 fino al 2029. Un sito su una versione scaduta continua a funzionare, ma ogni falla scoperta da quel momento resta aperta per sempre.
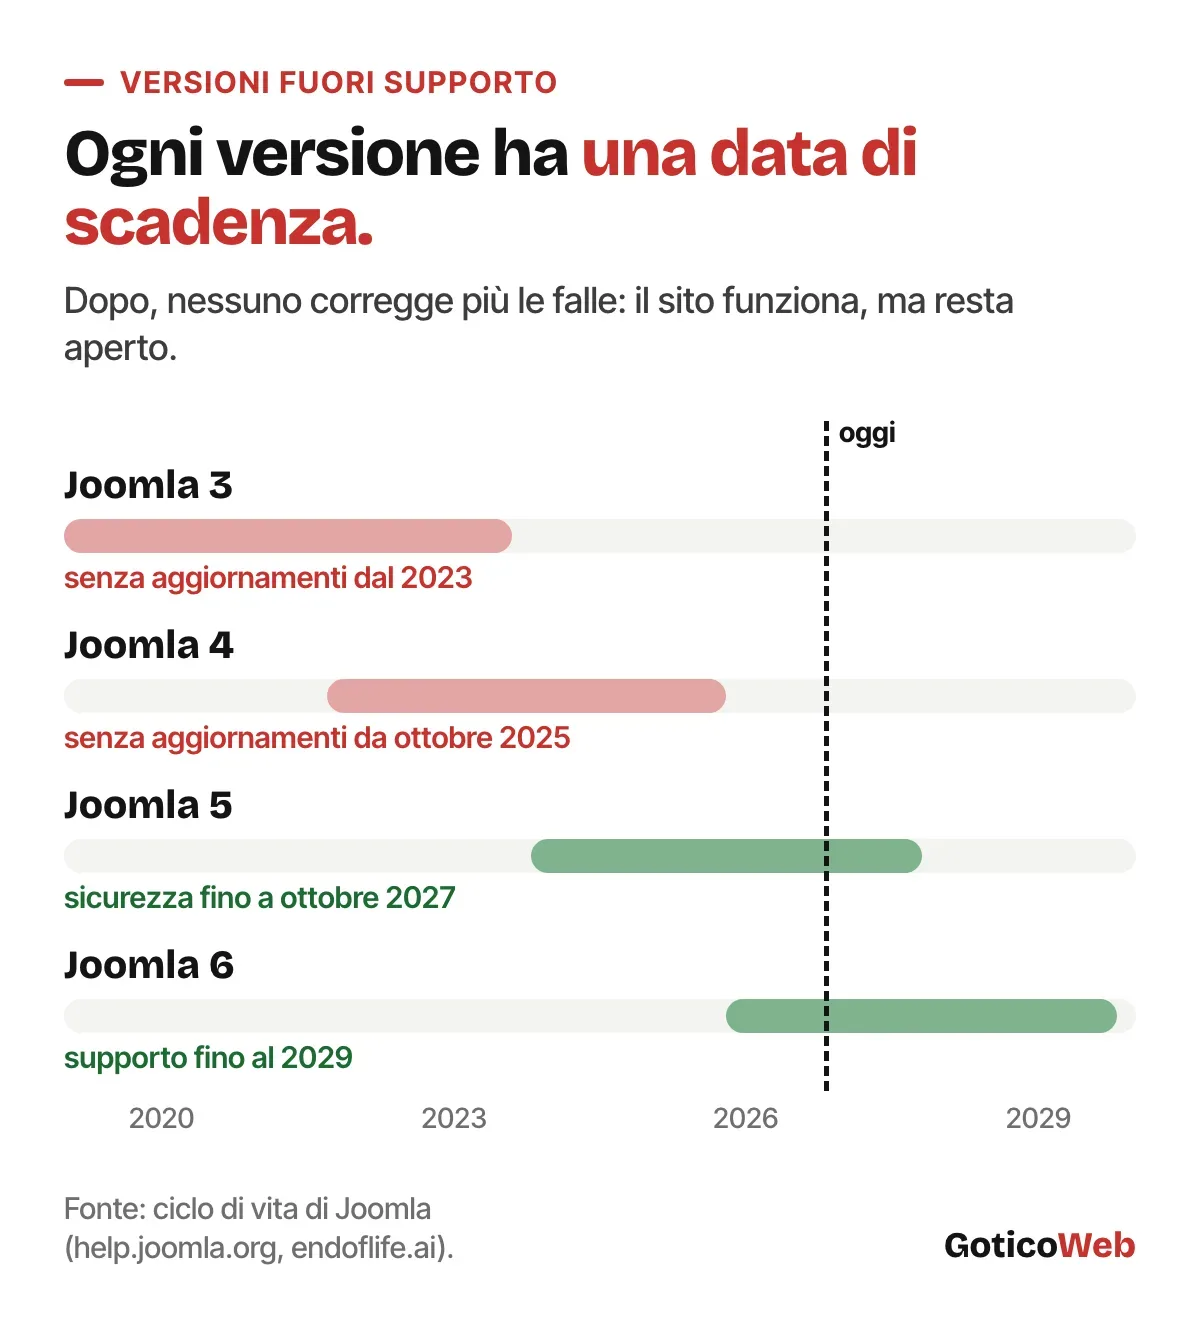
Un sito fuori supporto non si rompe: si apre. E chi entra non bussa.
3. Cosa succede davvero quando un sito viene violato
Nel nostro lavoro ripuliamo spesso siti aziendali rimasti senza cura per anni. Le situazioni che troviamo si somigliano:
- script nascosti nel menu, che caricano codice da siti sconosciuti e a volte lasciano caratteri strani come «">» vicino alle voci;
- amministratori fantasma, creati da qualcuno che ha preso il controllo del pannello;
- centinaia di file malevoli nascosti nelle cartelle delle immagini, a volte presenti da anni;
- visitatori dal telefono dirottati su siti di truffe, mentre dal computer dell’ufficio sembra tutto normale.
Il titolare di solito se ne accorge per ultimo: quando un cliente segnala qualcosa di strano, quando Google mostra un avviso o quando le email aziendali iniziano a finire nello spam.
4. Come accorgersene in tempo
Alcuni segnali si possono controllare anche senza essere tecnici. Se ne riconosci anche uno solo, vale la pena far guardare il sito:
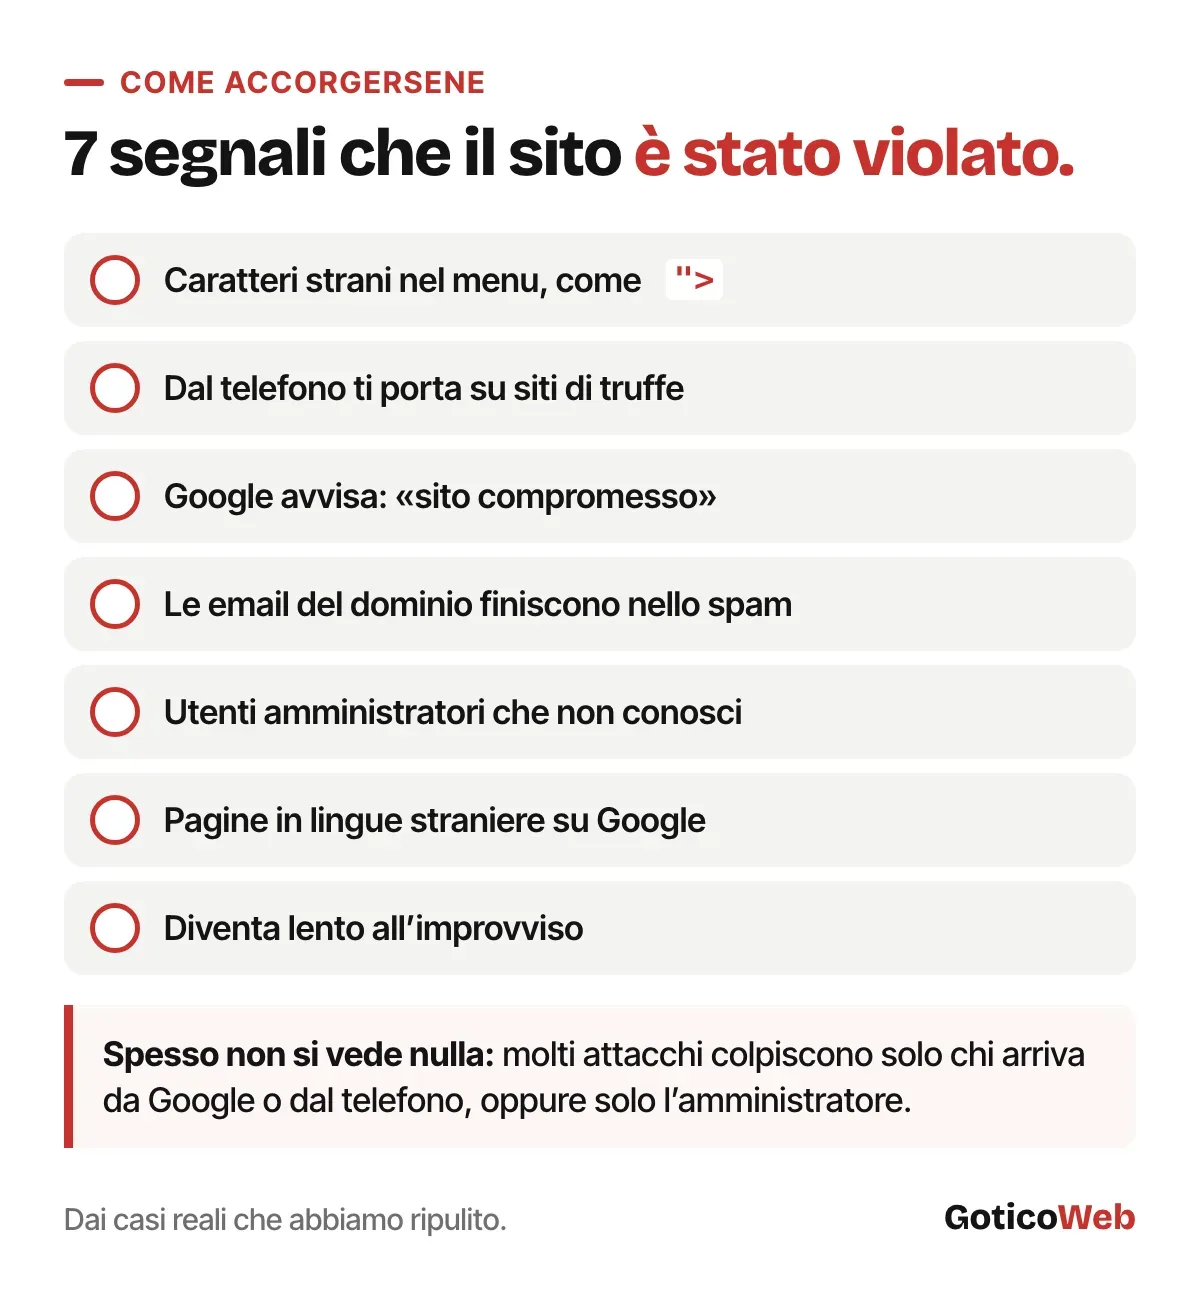
Attenzione però: spesso non si vede nulla. Molti attacchi sono costruiti per colpire solo chi arriva da Google, solo chi naviga dal telefono, o per restare silenziosi e usare il server per altro. Per questo il controllo vero si fa sui file e sul database, non guardando la home page.
5. La cura costa meno della bonifica
Ripulire un sito violato richiede tempo: bisogna trovare tutti i punti di ingresso, controllare file e database, sostituire le password, spesso aggiornare l’intero sistema in fretta. E intanto il sito può finire nelle liste nere di Google o dei servizi di posta.
La cura regolare, invece, è fatta di piccoli gesti ripetuti. Un esempio di calendario:
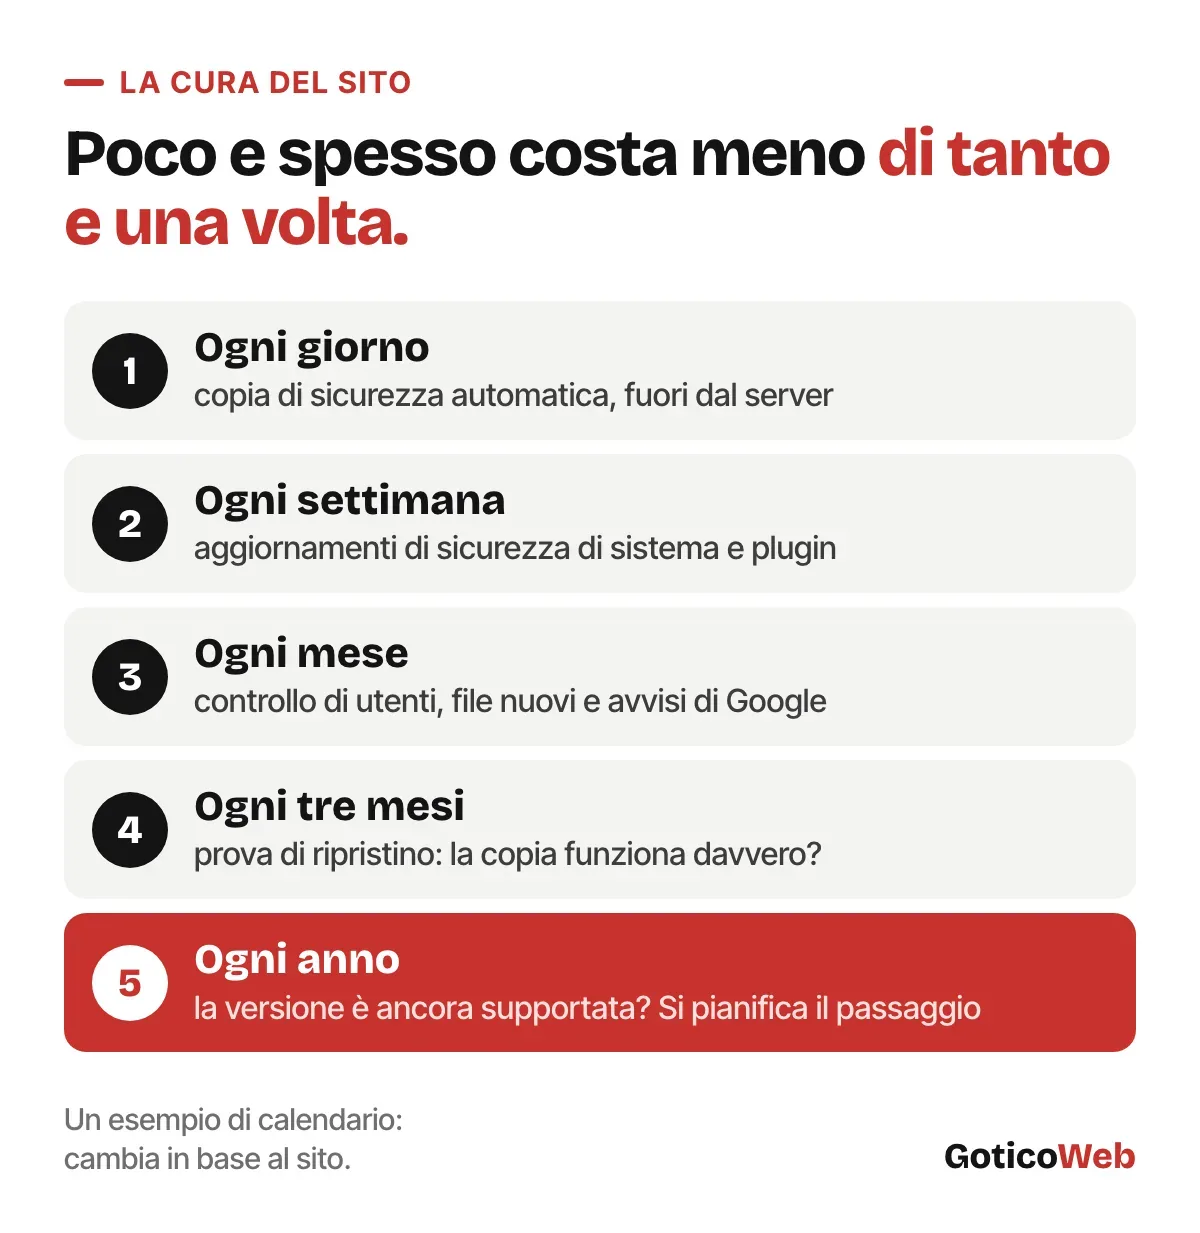
Il punto più trascurato è il quarto: una copia di sicurezza che non è mai stata provata non è una copia di sicurezza. Lo si scopre il giorno in cui serve.
Da dove partire, oggi
- Chiedi a chi ha fatto il sito con che sistema e che versione è costruito.
- Verifica che quella versione sia ancora supportata.
- Controlla che esista una copia di sicurezza recente, salvata fuori dal server.
- Guarda la lista degli utenti amministratori: devi riconoscerli tutti.
- Decidi chi se ne occupa: se la risposta è «nessuno», è il momento di cambiarla.
Se vuoi un controllo del tuo sito, o qualcuno che se ne occupi con continuità, trovi qui come lavoriamo con l’assistenza ai siti web. E se il sito è troppo vecchio per essere aggiornato, ne parliamo con franchezza: a volte conviene rifarlo.
Fonti
- Patchstack, State of WordPress Security, dati del 2025.
- Ciclo di vita delle versioni di Joomla: Joomla Help Portal e endoflife.ai.
Fonte: patchstack.com
Siti web, e-commerce e applicativi per piccole imprese e professionisti a Piacenza. Qui condividiamo quello che leggiamo e sperimentiamo nel lavoro di tutti i giorni.